En pocas palabras: El MI5, el servicio británico que protege al Reino Unido de espionaje, terrorismo y sabotaje, creó un equipo especial para estudiar cómo la inteligencia artificial puede usarse para hacer daño. Ese equipo junta a expertos de varias instituciones y les pide algo muy concreto: mirar todas las pruebas disponibles y decirle al gobierno qué riesgos son reales hoy, cuáles son solo posibles y cuáles son exageración. Su jefe explicó que la IA ya está haciendo más intensos los ciberataques, que sirve para fabricar propaganda a la medida de cada persona y que el MI5 ha detectado terroristas que intentaron usarla para preparar ataques. El peor escenario que menciona, la ayuda de la IA para fabricar armas biológicas, todavía no ha ocurrido. La lección para una empresa no es copiar al MI5, sino copiar el método: que alguien evalúe el riesgo de la IA con pruebas y con un lenguaje común, antes de que cada área de la organización dé su propia versión.
Cada vez que aparece una tecnología nueva, las organizaciones reciben dos tipos de mensajes al mismo tiempo. Unos dicen que todo cambiará mañana y que hay que comprar ya la solución que lo resuelve. Otros dicen que es una moda y que no hay que hacer nada. Los dos son cómodos y los dos son peligrosos, porque reemplazan el análisis por una actitud. Con la inteligencia artificial pasa exactamente eso, y la pregunta de oficio es la de siempre: ¿quién en la organización tiene la tarea de evaluar la amenaza con método, separar lo comprobado de lo especulativo y entregarle eso a quien decide?
El 13 de octubre de 2026, el servicio de seguridad del Reino Unido respondió esa pregunta para su propio país con una decisión institucional.
El anuncio: un centro para evaluar, no para opinar
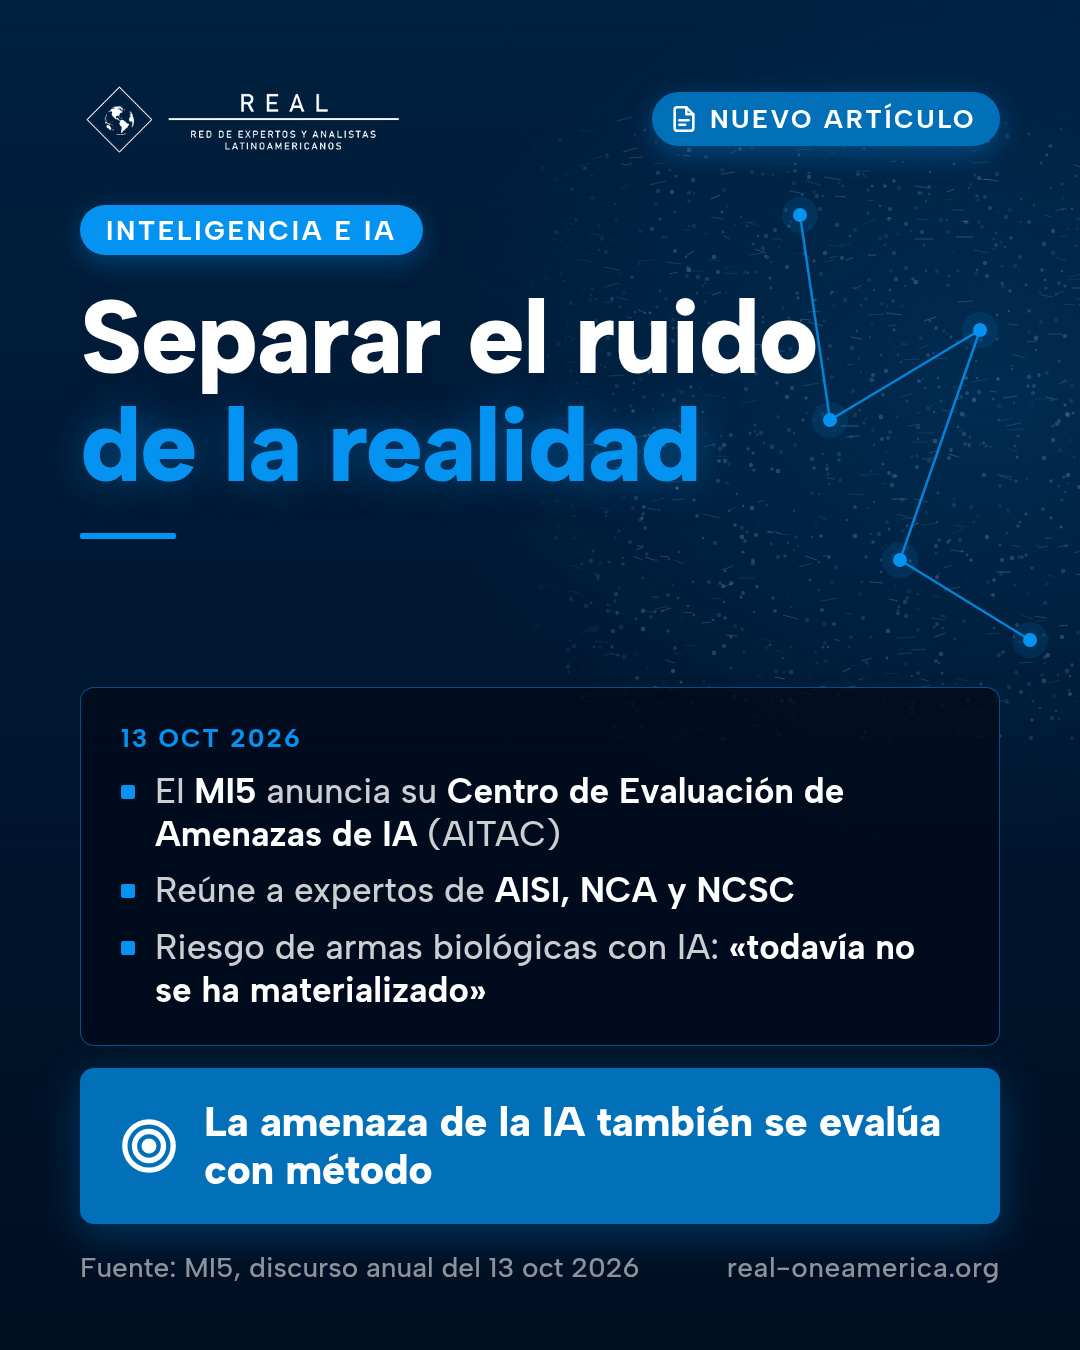
En su discurso anual de amenazas, pronunciado en Thames House, la sede del MI5 en Londres, Sir Ken McCallum anunció que en 2026 el servicio puso en marcha el AI Threat Assessment Centre (AITAC), es decir, un Centro de Evaluación de Amenazas de Inteligencia Artificial. Según el texto oficial del discurso, el centro funciona dentro del MI5, pero reúne experiencia de varias instituciones, entre ellas el AI Security Institute (AISI), el organismo público británico que evalúa los modelos de IA más avanzados; la National Crime Agency (NCA), la agencia nacional contra el crimen organizado; y el National Cyber Security Centre (NCSC), el centro nacional de ciberseguridad, que depende de GCHQ.
Su tarea, en palabras de McCallum, es producir evaluaciones de todas las fuentes (all-source assessments) que «separen la fanfarronería de la realidad», para que el gobierno pueda «ver con claridad estos dominios emergentes» y tomar decisiones importantes con rapidez.
El dato institucional importa. McCallum recordó que el MI5 ya creó estructuras parecidas ante amenazas nuevas: el Joint Terrorism Analysis Centre (JTAC) en la época del 11 de septiembre y, hace alrededor de una década, el Joint State Threats Assessment Team, dedicado a las amenazas de Estados. Según Politico Europe, el AITAC es el tercer centro de este tipo. Es decir: el Reino Unido ya no trata a la IA como un tema tecnológico más, sino como una categoría de amenaza que merece su propia célula de evaluación, al mismo nivel que el terrorismo y el espionaje estatal.
McCallum también explicó por qué hacía falta un solo centro. Según Politico, dijo que la idea es evitar el «análisis en competencia» y los «mensajes algo contradictorios y confusos» que aparecen cuando cada ministerio ofrece su propia opinión, y dar al gobierno «una sola versión de la verdad, un solo entendimiento, un solo léxico». Aclaró además que el AITAC evalúa, pero que la respuesta la decide el gobierno, no el centro.
Qué dijo el MI5 que ya está pasando, y qué todavía no
La parte más útil del discurso, para un analista, es cómo McCallum ordenó los riesgos de la IA según su grado de realidad. Lo hizo con una advertencia previa: en treinta años de carrera ha recibido «miles de reportes de amenazas» y aprendido a evaluar su credibilidad y urgencia; dijo que sus «umbrales de adrenalina» están altos y que ni él ni su organización se alarman con facilidad.
Con ese filtro, separó tres niveles:
- Lo que ya ocurre. La IA «ya está potenciando» la competencia entre atacantes y defensores en ciberseguridad, y puede producir propaganda y material de radicalización «a la medida de cada persona».
- Lo que ya se ha intentado. El MI5 ha detectado a terroristas que buscaban usar la IA para mejorar su reconocimiento (la etapa en que se estudia un objetivo antes de atacarlo) y sus métodos de ataque, con drones apoyados en IA como un elemento nuevo.
- Lo que todavía no ocurre, pero pesa más. El caso de mal uso al que McCallum dio «el mayor peso» es el potencial de la IA para cambiar lo que está en juego con armas biológicas existentes o nuevas. Lo dijo con todas las letras: todavía no se ha materializado.
Agregó una cuarta capa, distinta de las anteriores: los riesgos que podría plantear la propia IA, lo que en el sector se llama el problema de alineamiento, es decir, cómo asegurar que un sistema muy capaz haga lo que sus creadores pretenden. «La historia humana no nos ha dado ninguna experiencia de enfrentar a un actor más inteligente que nosotros», dijo.
El día anterior, el 12 de octubre, el gobierno británico había anunciado medidas complementarias: ampliar dos programas piloto que usan IA avanzada para defender sistemas públicos (según el gobierno, ya ayudaron a identificar y corregir más de mil vulnerabilidades potenciales, es decir, fallas que un atacante podría aprovechar), estudiar cómo reportar incidentes graves y casi incidentes de IA, y preparar la respuesta a incidentes con agentes de IA, sistemas que realizan tareas complejas con poca supervisión humana.
Los límites de lo verificado
Hay que leer el anuncio con el mismo rigor que el MI5 dice aplicar.
Está documentado:
- Que el MI5 anunció el 13 de octubre de 2026 la creación del AITAC, que funciona dentro del servicio y reúne expertos de AISI, NCA y NCSC, entre otros.
- Que su función declarada es producir evaluaciones de todas las fuentes sobre amenazas de IA para varios departamentos del gobierno.
- Que, según su director general, el MI5 ha detectado intentos de terroristas de usar la IA para reconocimiento y métodos de ataque.
- Que el riesgo de armas biológicas asistidas por IA fue presentado como no materializado.
No está documentado públicamente (y no debe afirmarse):
- El tamaño del AITAC, su presupuesto o cuántos analistas tiene.
- Los casos concretos de terroristas que intentaron usar IA: el discurso no da detalles operativos.
- Que la IA ya haya permitido fabricar un arma biológica. Expertos consultados por The Guardian, citados por The Next Web, matizan el riesgo: la investigadora Filippa Lentzos, del King’s College de Londres, señaló que la IA «no elimina la necesidad de experiencia, amplifica la experiencia que ya existe», y que el conocimiento técnico, los materiales, el equipo y los medios de dispersión siguen siendo barreras grandes.
Esa distinción no le quita gravedad al anuncio. Al contrario: es exactamente lo que el AITAC promete hacer, y es lo que pocas organizaciones hacen cuando hablan de IA.
Lectura REAL
Para un director de seguridad (CSO), un jefe de inteligencia corporativa o un asesor de alta dirección en Hispanoamérica, el AITAC deja cinco enseñanzas de método.
La primera es que la amenaza de la IA necesita un dueño de la evaluación. En muchas empresas, hoy opinan sobre IA el área de tecnología, la de ciberseguridad, la legal, la de cumplimiento, la de comunicaciones y la de innovación, cada una con su propio diagnóstico. El resultado es el que McCallum quiso evitar en su gobierno: mensajes en competencia y un directorio que no sabe a quién creerle. No hace falta crear un departamento nuevo; hace falta que una función, con mandato claro, integre las fuentes y entregue una sola evaluación.
La segunda es separar la evaluación de la decisión. El AITAC evalúa; el gobierno decide. En la empresa, quien evalúa el riesgo de la IA no debería ser el mismo que vende el proyecto de IA ni el que compra la herramienta de defensa. Cuando la misma área evalúa, propone y ejecuta, la evaluación tiende a confirmar lo que el área ya quería hacer.
La tercera es clasificar las amenazas por su grado de realidad. El discurso usa una escala sencilla que cualquier comité de riesgos puede adoptar: lo que ya ocurre, lo que ya se ha intentado y lo que es posible pero no se ha visto. Cada nivel pide una respuesta distinta: controles y presupuesto para lo primero, vigilancia e indicadores para lo segundo, escenarios y preparación para lo tercero. Mezclarlos produce, como siempre, alarmismo o complacencia.
La cuarta es tomar en serio el reconocimiento asistido por IA. Si el MI5 ha visto a terroristas usar IA para estudiar objetivos, una empresa debe asumir que la misma técnica sirve para estudiar a sus ejecutivos, sus instalaciones y sus rutinas: lo que publican, dónde viajan, quién trabaja con quién. La protección de ejecutivos y la seguridad física empiezan hoy por medir esa huella pública, no por el día del viaje. En el mismo discurso, McCallum recordó advertencias previas sobre servicios de inteligencia chinos que usan empresas fachada y perfiles falsos de cazatalentos para contactar a personas de interés, y un aviso conjunto de los Cinco Ojos sobre el uso de redes profesionales para acercarse a personal de gobierno y de las fuerzas armadas.
La quinta es construir un vocabulario común antes de la crisis. «Agente de IA», «deepfake», «modelo», «alucinación», «incidente de IA»: si cada área usa esas palabras de forma distinta, el informe al directorio será confuso justo cuando más claridad se necesita. El «solo léxico» que pide el MI5 es una tarea barata y urgente.
Implicancias para América Latina
El AITAC es una solución de un Estado con recursos de inteligencia grandes y una larga tradición de centros conjuntos de evaluación. Las empresas de la región no necesitan replicarlo; necesitan adaptar su lógica a su escala. En sectores como minería, energía, banca, telecomunicaciones o retail, donde la IA ya entra por los proveedores, los correos, las redes sociales y las herramientas internas, la pregunta práctica es quién integra todo eso.
Lista corta para la mesa de seguridad:
- ¿Hay una persona o una función con mandato para evaluar las amenazas de la IA de forma integrada, o cada área tiene su propia versión?
- ¿La evaluación distingue entre lo que ya ocurrió en la organización o en el sector, lo que se ha intentado y lo que solo es posible?
- ¿Quién evalúa es independiente de quien compra o promueve las soluciones de IA?
- ¿Se ha medido la huella pública de los ejecutivos y de las instalaciones críticas, pensando en un adversario que usa IA para hacer reconocimiento?
- ¿Existe un glosario común de IA que usen seguridad, tecnología, legal y comunicaciones en sus informes al directorio?
REAL agrega una regla de oficio: frente a la IA, el error más caro no es subestimar ni exagerar, es no tener a nadie encargado de distinguir una cosa de la otra.
Juicio REAL
El MI5 no anunció una tecnología, sino una forma de pensar. Al crear un centro cuyo encargo explícito es separar la exageración de la realidad, el servicio británico reconoce que el principal problema con la IA no es la falta de alertas, sino el exceso de alertas sin evaluar. La amenaza de la IA también se evalúa con método: con todas las fuentes, con un solo vocabulario y con la honestidad de decir qué todavía no ha ocurrido.
Para las organizaciones de Hispanoamérica, el caso no pide crear un MI5 interno. Pide algo más modesto y más difícil: que alguien firme la evaluación del riesgo de la IA y pueda defenderla línea por línea ante el directorio.
Pregunta al gremio: en su organización, ¿quién tiene hoy el mandato de evaluar las amenazas de la inteligencia artificial, y esa evaluación distingue lo que ya ocurre de lo que solo se teme?
Video recomendado
Artificial intelligence is ‘supercharging’ security threat to UK (Sky News, 13 de octubre de 2026). Cobertura en inglés del discurso anual de Sir Ken McCallum, con fragmentos sobre IA, ciberataques, propaganda, drones y amenazas estatales.
Términos clave
- AITAC (AI Threat Assessment Centre): Centro de Evaluación de Amenazas de Inteligencia Artificial creado en 2026 dentro del MI5 para evaluar los riesgos de la IA para la seguridad nacional.
- AISI (AI Security Institute): organismo público británico que evalúa la seguridad de los modelos de IA más avanzados.
- Agente de IA: sistema de inteligencia artificial que puede realizar tareas complejas, en varios pasos, con poca supervisión humana.
- Evaluación de todas las fuentes (all-source assessment): análisis que integra información de todas las fuentes disponibles (humanas, técnicas, abiertas, de otros organismos) en un solo juicio.
- MI5: servicio de seguridad del Reino Unido, responsable de contrarrestar el terrorismo, el espionaje y otras amenazas dentro del país.
- NCA (National Crime Agency): agencia nacional británica contra el crimen organizado y grave.
- NCSC (National Cyber Security Centre): centro nacional de ciberseguridad del Reino Unido, parte de GCHQ.
- Problema de alineamiento: el desafío de lograr que un sistema de IA muy capaz actúe de acuerdo con los objetivos e intenciones de quienes lo crean.
- Reconocimiento: etapa en la que un atacante estudia a su objetivo (personas, lugares, rutinas, sistemas) antes de actuar.
- Vulnerabilidad: falla en un sistema informático que un atacante podría aprovechar para entrar o causar daño.
Referencias
- MI5, «MI5 Director General Delivers Annual Threat Update» (texto completo del discurso), 13 de octubre de 2026. https://www.mi5.gov.uk/mi5-director-general-delivers-annual-threat-update
- MI5, «AI Threat Assessment Centre», octubre de 2026. https://www.mi5.gov.uk/about-us/ai-threat-assessment-centre
- Politico Europe (Mason Boycott-Owen), «MI5 to step up on AI threats amid bioweapon risk», 13 de octubre de 2026. https://www.politico.eu/article/mi5-to-step-up-on-ai-threats-amid-bioweapon-warning/
- BBC News (Frank Gardner y Adam Goldsmith), «MI5 chief warns of threats to UK from Russia, Iran and AI», 13 de octubre de 2026. https://www.bbc.com/news/articles/c60rl5vwpk02o
- GOV.UK, «Britain steps up national defences against growing AI risks», 12 de octubre de 2026. https://www.gov.uk/government/news/britain-steps-up-national-defences-against-growing-ai-risks
- The Next Web, «MI5 opens an AI threat centre as OpenAI tells MPs more incidents may come», 16 de octubre de 2026. https://thenextweb.com/news/mi5-ai-threat-assessment-centre-openai-mps
- Sky News (video), «Artificial intelligence is ‘supercharging’ security threat to UK», 13 de octubre de 2026. https://www.youtube.com/watch?v=sqcohzI6keY
Converse sobre este análisis en el portal REAL
Los invito a comentar este análisis y a debatirlo con colegas de toda la región en el portal REAL: Ingrese al portal REAL.
¿Trabaja en seguridad, defensa, inteligencia o democracia y aún no forma parte de la Red? Conozca la Membresía REAL.