En pocas palabras: Ucrania atacó con drones varios edificios donde Yandex (una especie de «Google ruso») guarda sus servidores. Por eso dejaron de funcionar muchos programas automáticos de Yandex, sobre todo los que recorren internet para armar su buscador. Mucha gente vio un gráfico que mostraba esa caída y concluyó, por error, que se habían apagado las cuentas falsas que difunden propaganda rusa en redes sociales. Luego circuló otro gráfico, sin fuente y aparentemente hecho con inteligencia artificial, que mostraba una caída de la actividad en redes alrededor de un partido alemán. Políticos y analistas lo compartieron, y en Polonia un ministro anunció públicamente que la actividad de los bots rusos «prácticamente había cesado». Los organismos que vigilan esas cuentas día a día revisaron sus datos y no encontraron ninguna caída importante. La lección no es sobre Rusia ni sobre Ucrania: es sobre cómo una información sin verificar puede subir de mano en mano hasta llegar a quien toma decisiones, ganando credibilidad en cada paso sin ganar pruebas.
En inteligencia, el producto más peligroso no es el que se equivoca. Es el que se equivoca a favor de lo que quien decide quiere escuchar. Un informe que trae una mala noticia se revisa dos veces; uno que confirma una victoria suele pasar sin preguntas. Por eso la evaluación de fuentes, el viejo oficio de preguntar quién dice qué, cómo lo sabe y qué mide exactamente, es más necesaria cuando la noticia es buena.
La semana del 7 al 13 de octubre de 2026 dejó un caso de manual, documentado en tiempo real por verificadores de varios países.
Del 7 al 13 de octubre: de un apagón real a una victoria imaginaria
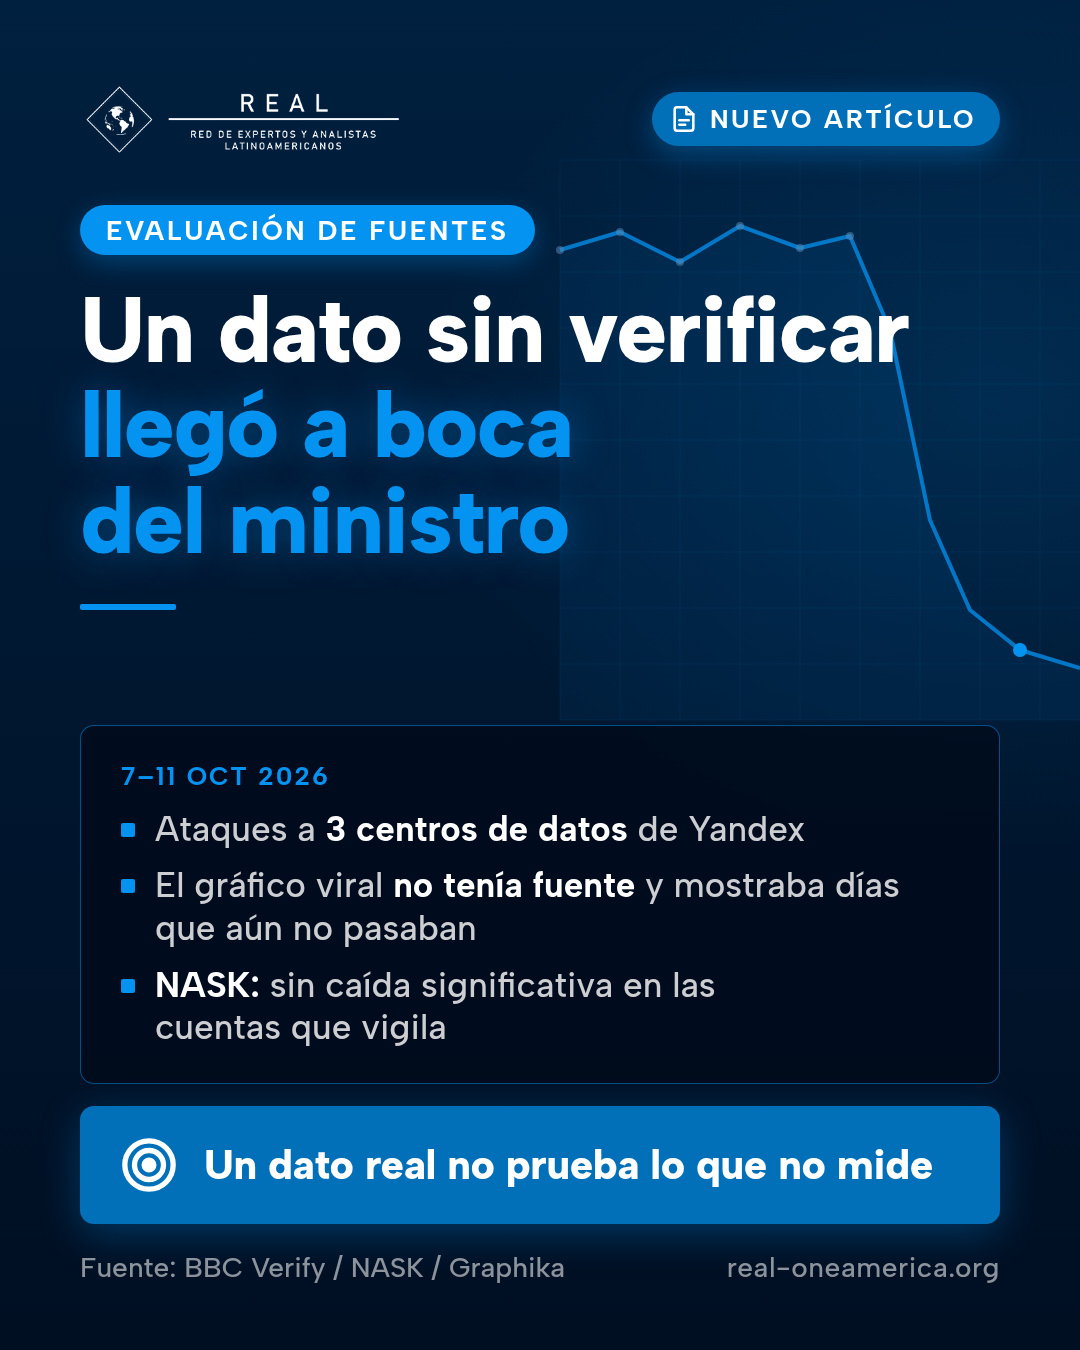
El punto de partida es un hecho real. Entre el 7 y el 11 de octubre, drones ucranianos atacaron tres de los cinco centros de datos de Yandex —edificios llenos de servidores donde la empresa procesa y guarda la información de sus servicios—: el de Sasovo (región de Riazán), el de Kaluga y el de Vladímir. Según BBC Verify, Ucrania presentó los ataques como respuesta a los bombardeos rusos contra centros similares en su territorio. Yandex reconoció la suspensión del centro de Vladímir y caídas en decenas de servicios dentro de Rusia: nube, mapas, taxis, pagos.
El segundo hecho también es real. Cloudflare Radar, un tablero público de la empresa estadounidense Cloudflare que muestra cómo se mueve el tráfico de internet, registró que el tráfico automático que salía de la red de Yandex se desplomó. Según Graphika, el 11 de octubre llegó al 0,4 % de su nivel máximo reciente. En la terminología de Cloudflare, ese tráfico se llama «tráfico de bots» (bot traffic): todo pedido a una página web que no hace una persona, sino un programa.
Ahí empieza el problema. En redes sociales, «bot» suele significar otra cosa: una cuenta falsa que publica, comenta o amplifica propaganda. Una misma palabra nombraba dos fenómenos distintos, y el gráfico de Cloudflare empezó a circular como prueba de que las cuentas falsas rusas se habían quedado sin servidores.
Después llegó un tercer elemento, que ya no era un hecho. El 11 de octubre, el eurodiputado checo Tomáš Zdechovský compartió en X un gráfico que mostraba caídas del 30 % y del 56 % en la actividad en línea alrededor del partido alemán AfD, con el comentario: «Si se confirma, es revelador». Según BBC Verify, esa publicación superó los cuatro millones de visualizaciones. El analista militar polaco Jarosław Wolski difundió el mismo gráfico afirmando que el apoyo a AfD en redes había caído un 56 %. Consultado por el portal polaco Interia, Zdechovský reconoció que no conocía la fuente original: el gráfico venía de Threads y lo había compartido, dijo, para ver si algún experto podía confirmarlo.
El 12 de octubre se sumaron dos voces de alto nivel. En el Foro de Seguridad de Varsovia, el presidente ucraniano Volodímir Zelenski dijo que, después de los ataques, en las redes «se respira un poco mejor», con «menos odio, menos división y menos provocaciones, porque hay menos bots». Ese mismo día, el ministro coordinador de los servicios especiales de Polonia, Tomasz Siemoniak, afirmó: «La ABW [la Agencia de Seguridad Interna] observa una caída significativa, radical, de la actividad de los bots rusos en la red. Es un fenómeno mundial».
Lo que encontraron quienes sí miden
Los verificadores y los centros que monitorean estas redes respondieron en menos de 48 horas, y todos llegaron a la misma conclusión.
- El gráfico de Cloudflare medía otra cosa. La propia Cloudflare aclaró a BBC Verify que sus datos incluyen todos los pedidos automáticos a sitios web de su red, incluidos los programas que recorren páginas para los buscadores, y que la caída «no es necesariamente comportamiento de bots en redes sociales». Yandex es ante todo un buscador: sus rastreadores recorren internet a diario. Si sus servidores se queman, esos rastreadores se detienen. La revista alemana Capital y el portal polaco Niebezpiecznik lo explicaron en los mismos términos.
- El gráfico de AfD no tenía fuente, ni método, ni fechas posibles. Capital rastreó la que parecía la publicación original en Threads: estaba marcada por la propia plataforma como «contenido de IA», y su curva llegaba hasta el 15 de octubre, cuando se compartió el 11. Graphika agrega que el gráfico no nombra plataforma ni fuente y que no refleja un patrón que cualquier medición real de AfD debería mostrar: el salto de actividad del 6 de septiembre, día de elecciones en Sajonia-Anhalt.
- Las cuentas monitoreadas siguieron activas. El Centro de Análisis de Desinformación de NASK, el instituto estatal polaco de investigación en redes, revisó las cuentas de X que vigila de forma permanente entre el 30 de septiembre y el 11 de octubre, y concluyó que no hubo «un descenso significativo» de su actividad tras los ataques. En Alemania, el think tank Polisphere, que monitorea con el Instituto Hasso Plattner casi 10.000 cuentas de TikTok, Telegram y X, no vio «caídas estadísticamente llamativas». El grupo dTeam dijo a BBC Verify que no hubo cambios en el tráfico de cuentas y redes de bots rusas conocidas en ninguna plataforma.
- La caída de AfD era un domingo normal. Graphika midió que el domingo 11 de octubre las cuentas de las comunidades vinculadas a AfD publicaron 40.365 mensajes desde 1.022 cuentas, frente a 42.040 desde 1.037 cuentas una semana antes: un 4 % menos, dentro de una variación normal que en las once semanas previas llegó al 38 %. Las menciones de AfD, CDU y SPD bajaron esa mañana en proporciones parecidas. Es lo que se espera de un fin de semana, no de un apagón dirigido.
- Las redes rusas de propaganda no dependen de esos edificios. Darren Linvill, de la Universidad de Clemson, explicó a Snopes que las campañas rusas que estudia contratan servicios de bots que operan fuera de Rusia, precisamente para ser más baratas, más seguras y más descentralizadas.
En los días siguientes, varios protagonistas corrigieron. Wolski publicó una disculpa por haber difundido un gráfico falso generado con IA. Un concejal alemán que había compartido la imagen dijo a Capital: «Quería que fuera cierto. Pero no debí haberlo compartido sin verificarlo». La oficina de Zelenski dijo a BBC Verify que el presidente hablaba «del ambiente en las redes», no de una medición. Siemoniak sostuvo el 13 de octubre que solo había usado información recibida de la ABW que podía hacer pública. La ABW no publicó datos propios.
Cómo un dato real se convierte en un juicio falso
Lo instructivo del caso es que no hubo un único error, sino una cadena de errores comunes, cada uno pequeño, que en conjunto produjeron una afirmación oficial sin respaldo.
Primero, medir una cosa y concluir otra. El dato de Cloudflare era correcto. Lo falso era lo que se le hizo decir. En el oficio, eso se llama usar un indicador indirecto (un proxy) sin comprobar que realmente refleja el fenómeno que interesa. Que se apaguen los rastreadores de un buscador no dice nada sobre las cuentas que publican propaganda en X o en TikTok. La coincidencia del nombre, «bot» en ambos casos, hizo el resto.
Segundo, confundir coincidencia con causa. Las caídas que se mostraron coincidían en el tiempo con los ataques. Pero también coincidían con un fin de semana, con el final de una ola de conversación (Graphika muestra cómo un gráfico sobre otro tema empezaba justo en un pico de menciones, de modo que la vuelta a lo normal parecía un derrumbe) o con ventanas de comparación elegidas a conveniencia. Graphika repitió una de las comparaciones virales con datos públicos de Reddit: corriendo la ventana de 12 horas unas pocas horas antes o después, la «caída» del 54 % se convertía en un aumento de hasta 109 %. Un resultado que cambia de signo al mover el reloj no puede probar una causa.
Tercero, aceptar una pieza sin procedencia. El gráfico de AfD fallaba las preguntas más elementales de la evaluación de fuentes: ¿quién lo produjo?, ¿con qué datos?, ¿de qué plataforma?, ¿con qué método?, ¿hasta qué fecha? No tenía respuesta para ninguna. Y tenía una señal de alarma que no exige ningún conocimiento técnico: mostraba datos de días que todavía no habían ocurrido.
Cuarto, dejar que el cargo reemplace a la prueba. El recorrido fue de una cuenta anónima en Threads a un concejal, de ahí a un eurodiputado, a un analista militar con millones de lectores y, finalmente, a un ministro a cargo de los servicios especiales. En cada paso, la información ganó autoridad, porque quien la repetía tenía más rango, pero no ganó ni una sola prueba. Es la versión digital de lo que la doctrina llama reporte circular: varias fuentes que parecen independientes y confirman lo mismo, cuando en realidad todas beben del mismo origen.
Quinto, el deseo. «Quería que fuera cierto» es la frase más honesta del episodio. El sesgo de confirmación, la tendencia a aceptar sin examen lo que confirma lo que ya creemos o queremos, no distingue entre concejales, analistas o ministros. Es más fuerte cuando la noticia es una victoria propia.
Lo que no está probado
Hay que ser igual de riguroso con el caso que con el gráfico.
No está probado que el ministro Siemoniak se haya basado en el gráfico viral. Él lo niega y afirma que su fuente fue la ABW. Lo que sí está documentado es que la ABW no publicó datos que respalden una caída «radical» y «mundial», y que el instituto estatal polaco que monitorea esas cuentas, NASK, llegó a la conclusión contraria con sus propios datos. Tampoco se sabe qué medía exactamente la información que recibió el ministro.
No está probado que los ataques no hayan tenido ningún efecto en la actividad rusa en internet. Graphika observó que los canales de Telegram en ruso publicaron entre 5 % y 15 % menos en los dos días posteriores al ataque de Vladímir, posiblemente por las caídas de internet dentro de Rusia, aunque no estableció la causa. NASK menciona un posible descenso momentáneo de ataques automatizados de phishing que usaban infraestructura de Yandex. Lo que no hay es evidencia de que se hayan apagado las redes que influyen en el debate político de Europa o Estados Unidos.
Y nada de esto significa que las operaciones de influencia rusas sean un invento. Están ampliamente documentadas, como el propio Graphika recuerda. Justamente por eso, anunciar una victoria inexistente sobre ellas es un riesgo: como advirtió el investigador Dave Troy al Kyiv Independent, el peligro es creer que se ganó una batalla concreta mientras la amenaza real sigue en otro lugar.
Lectura REAL
Para un director de seguridad (CSO), un jefe de inteligencia corporativa o un asesor de alta dirección en Hispanoamérica, el caso deja cinco enseñanzas concretas.
La primera es exigir la ficha de procedencia de cada cifra que llega a la mesa de decisión. Todo dato que entra a un informe para el directorio, el comité de crisis o el ministro debería llegar con cuatro respuestas por escrito: de dónde sale, qué mide exactamente, con qué método se obtuvo y hasta qué fecha llegan los datos. Si una de las cuatro no tiene respuesta, el dato no entra, o entra marcado como no verificado.
La segunda es evaluar por separado la fuente y la información. La doctrina clásica (el llamado sistema del Almirantazgo, que califica la confiabilidad de la fuente con letras y la credibilidad de la información con números) existe justamente para no mezclar «quién lo dice» con «qué tan probable es lo que dice». Un eurodiputado o un analista conocido pueden ser fuentes habitualmente confiables y, aun así, transmitir una información que no resiste la menor comprobación.
La tercera es tratar la autoridad como amplificador, no como prueba. En la cadena de este caso, el rango de cada persona aumentó el alcance del mensaje, pero ninguna agregó evidencia. Un buen analista se pregunta siempre si hay varias fuentes realmente independientes o una sola fuente repetida muchas veces.
La cuarta es desconfiar más de las buenas noticias. El área de inteligencia de una empresa suele estar entrenada para revisar las alertas. Debería aplicar el mismo rigor, o más, a los datos que confirman que una medida funcionó, que un riesgo desapareció o que una campaña fue un éxito. Ahí es donde el sesgo de confirmación trabaja con más comodidad.
La quinta es asumir que la IA ya fabrica pruebas verosímiles. Un gráfico generado con inteligencia artificial puede verse tan profesional como uno real. Las señales de alarma siguen siendo las básicas: no dice de dónde vienen los datos, no explica el método, no nombra la plataforma, muestra fechas imposibles o cuenta con una etiqueta de contenido de IA que nadie se tomó el trabajo de mirar.
Implicancias para América Latina
Este caso ocurrió en Europa, pero el mecanismo es universal. En la región, la información llega a la alta dirección por canales parecidos: un gráfico reenviado por WhatsApp, una captura de un tablero, un «me dijeron» de un contacto bien ubicado, un resumen hecho a las apuradas antes del comité. Y la presión por mostrar resultados es la misma.
Antes de que una cifra llegue a la mesa de quien decide, la unidad de análisis puede aplicar una lista corta, adaptada de los controles que propuso Graphika para este episodio:
- 1. ¿Qué cuenta exactamente el gráfico y en qué plataforma? Tráfico automático, menciones, publicaciones y cuentas son cosas distintas.
- 2. ¿Contra qué se compara? Hay que comparar los mismos días y horas de semanas anteriores: los fines de semana y los feriados mueven todas las cifras.
- 3. ¿La caída empezó antes del hecho al que se le atribuye? Si es así, no puede ser su efecto.
- 4. ¿Otros grupos sin relación cayeron igual? Si cayeron todos, la causa probable es el calendario, no un ataque dirigido.
- 5. ¿Los datos más recientes están completos? En redes sociales, los datos de los últimos días suelen llegar tarde y casi siempre muestran caídas que después se rellenan.
A esa lista, REAL agrega una regla de oficio: ninguna afirmación pública de una autoridad o de un directivo debería apoyarse en un dato que su propio equipo no puede reproducir. Si el área de inteligencia no puede volver a calcular la cifra con la misma fuente, la cifra no está lista para salir.
Juicio REAL
El episodio de Yandex no es una anécdota de redes. Es una falla en la conexión entre inteligencia y decisión: un hecho real (servidores fuera de servicio), una medición correcta (menos tráfico automático) y una conclusión falsa (la propaganda rusa se apagó) que recorrió en menos de 48 horas el camino desde una cuenta anónima hasta la boca de un ministro. Un dato real no prueba lo que no mide. Y el cargo de quien lo repite no lo vuelve más cierto.
Para las organizaciones de Hispanoamérica, la pregunta útil no es si les puede pasar, sino quién en su estructura tiene la tarea y la autoridad de frenar un dato antes de que llegue a la mesa de decisión.
Pregunta al gremio: en su organización, ¿quién revisa la procedencia de las cifras que llegan al directorio o al comité de crisis, y qué pasa cuando esa persona dice «esto no está verificado» frente a una buena noticia?
Video recomendado
Have Ukrainian strikes on Yandex data centres hit Russian online disinformation? (FRANCE 24 English, sección Truth or Fake, 13 de octubre de 2026, 4 minutos y 34 segundos). Verificación en inglés de las afirmaciones sobre la caída de los bots rusos tras los ataques a los centros de datos de Yandex.
Términos clave
- Bot: programa que hace tareas en internet de forma automática. Hay bots legítimos (como los de los buscadores) y bots maliciosos.
- Bot social o cuenta falsa: cuenta de una red social manejada total o parcialmente por un programa, o por personas pagadas, que publica, comenta o amplifica mensajes para influir en una conversación.
- Centro de datos: edificio con miles de servidores donde una empresa guarda y procesa la información de sus servicios.
- Cloudflare Radar: tablero público de la empresa Cloudflare que muestra cómo se mueve el tráfico de internet, incluido el que hacen programas automáticos.
- Correlación y causalidad: que dos cosas ocurran al mismo tiempo (correlación) no significa que una cause la otra (causalidad).
- Evaluación de fuentes: método de inteligencia para calificar por separado qué tan confiable es quien da una información y qué tan creíble es la información misma. El sistema del Almirantazgo usa letras para la fuente y números para la información.
- Indicador indirecto (proxy): dato que se usa en lugar de otro que no se puede medir directamente. Solo sirve si se comprueba que realmente refleja lo que se quiere medir.
- Operación de influencia: campaña organizada para cambiar lo que piensa o siente un público, muchas veces ocultando quién está detrás.
- Procedencia: el origen comprobable de un dato: quién lo produjo, con qué fuente y con qué método.
- Rastreador web (crawler): bot que recorre páginas de internet para que un buscador las pueda mostrar en sus resultados.
- Reporte circular: cuando varias fuentes que parecen independientes repiten lo mismo, pero todas vienen de un mismo origen. Da una falsa sensación de confirmación.
- Sesgo de confirmación: tendencia a aceptar sin revisar lo que confirma lo que ya creemos o queremos que sea cierto.
- SOCMINT: inteligencia obtenida a partir de redes sociales.
Referencias
- BBC Verify (Richard Irvine-Brown, Shayan Sardarizadeh y Adam Durbin), «Is Zelensky right to say data centre strikes have taken down Russian bots?», 13 de octubre de 2026. https://www.bbc.com/news/articles/c9y7l0pm8jkko
- Graphika (John Kelly), «Did the Yandex Data Center Strikes Silence Russian Bots? What the Data Shows», 13 de octubre de 2026. https://www.graphika.com/blogs/yandex-strikes-russian-influence-operations
- Capital (Jan Vollmer), «Faktencheck: Legten ukrainische Drohnen „AfD-Bots» lahm?», 12 de octubre de 2026. https://www.capital.de/wirtschaft-politik/faktencheck–legten-ukrainische-drohnen–afd-bots–lahm–38385950.html
- Interia (Justyna Kaczmarczyk), análisis de NASK sobre la actividad de cuentas de desinformación tras los ataques a Yandex, octubre de 2026. https://wydarzenia.interia.pl/kraj/news-dotarlismy-do-analizy-po-uderzeniach-ukraincow-w-yandex-drug,nId,23557206
- Kyiv Independent (Martin Fornusek), «No, Ukraine’s strikes on Yandex data centers didn’t cripple Russian influence ops», 13 de octubre de 2026. https://kyivindependent.com/no-ukraines-strikes-on-yandex-data-centers-didnt-cripple-russian-influence-ops/
- Snopes (Laerke Christensen), «Did Ukraine’s strikes on Yandex servers take out Russian bots? What we know», 13 de octubre de 2026. https://www.snopes.com/news/2026/10/13/ukraine-yandex-strikes-russian-bots/
- Brussels Signal (Krzysztof Mularczyk), «Polish minister caught citing fake story about Russian bots’ demise after Ukrainian attack», 13 de octubre de 2026. https://brusselssignal.eu/2026/10/polish-minister-caught-citing-fake-story-about-russian-bots-demise-after-ukrainian-attack/
- The Verge (Richard Lawler), «Did “Russian bot traffic” really disappear after Ukrainian strikes on Yandex servers?», 12 de octubre de 2026. https://www.theverge.com/tech/1009443/yandex-russian-bots-cloudflare
- FRANCE 24, Truth or Fake, «Have Ukrainian strikes on Yandex data centres hit Russian online disinformation?», 13 de octubre de 2026. https://www.france24.com/en/tv-shows/truth-or-fake/20261013-have-ukrainian-strikes-on-yandex-data-centres-hit-russian-online-disinformation
Converse sobre este análisis en el portal REAL
Los invito a comentar este análisis y a debatirlo con colegas de toda la región en el portal REAL: Ingrese al portal REAL.
¿Trabaja en seguridad, defensa, inteligencia o democracia y aún no forma parte de la Red? Conozca la Membresía REAL.