Red de Expertos y Analistas Latinoamericanos
NOVEDADES
- La confianza también se protege: inteligencia e integridad en las elecciones locales
- Dependencias críticas: por qué un control puede existir y no estar disponible ir y no estar disponible
- La paz no se desea, se sostiene
- Decidir para Proteger: la experiencia de servir y el desafío de construir un nuevo futuro
- Separar el ruido de la realidad: lo que enseña el nuevo centro del MI5 para evaluar amenazas de IA (octubre 2026)
Category: Tecnología
Separar el ruido de la realidad: lo que enseña el nuevo centro del MI5 para evaluar amenazas de IA (octubre 2026)
El 13 de octubre de 2026, el MI5 anunció su Centro de Evaluación de Amenazas de IA (AITAC), con expertos de AISI, NCA y NCSC, para «separar la fanfarronería de la realidad». Lectura REAL: la amenaza de la IA se evalúa con método, una sola…
Cuando el anuncio es el vector: lo que enseña AdFection y el spyware por publicidad dirigida (octubre 2026)
El 15 de octubre de 2026, Citizen Lab confirmó AdFection: spyware mercenario zero-click de Candiru entregado vía anuncios de Discover-Tech. Al menos 45 dispositivos Windows de Al Jazeera infectados en 2024–2025. Lectura REAL: la publicidad programática (RTB) ya es canal de amenaza; impresión ≠ infección,…
La gobernanza de la inteligencia artificial generativa en el sector público latinoamericano
La presión por modernizar la administración pública mediante inteligencia artificial generativa suele chocar con una realidad institucional frágil y recursos limitados. Existe una paradoja operativa creciente en la región: la urgencia política y administrativa por desplegar herramientas de productividad se enfrenta a la ausencia de…
Cuando un gráfico falso llega a la mesa del ministro: lo que enseña el caso de los «bots rusos» tras los ataques a Yandex (octubre 2026)
Tras los ataques ucranianos a tres centros de datos de Yandex (7 al 11 de octubre de 2026), circuló un gráfico que «probaba» que los bots rusos se habían apagado y un ministro polaco anunció una caída «radical». NASK, Graphika y BBC Verify no hallaron…
Cuando el proveedor del Estado es el atacante: lo que enseña la nueva disrupción de Flax Typhoon (octubre 2026)
El 8 de octubre de 2026, el Departamento de Justicia y el FBI incautaron los dominios de MicroScan y FishHub, herramientas de Integrity Technology Group, empresa china con contratos estatales vinculada a Flax Typhoon. El mismo día, CISA, FBI, NSA y socios publicaron el aviso…
Más cuentas no es más influencia: lo que enseñan las primeras campañas dirigidas por IA (octubre 2026)
Agentes de IA que abren y manejan cuentas falsas casi solos, propagandistas que usan la IA para escribir doctrina y despedir personal, y una primera vuelta en Brasil con casi un contenido manipulado con IA por hora. Los informes de septiembre y octubre de 2026…
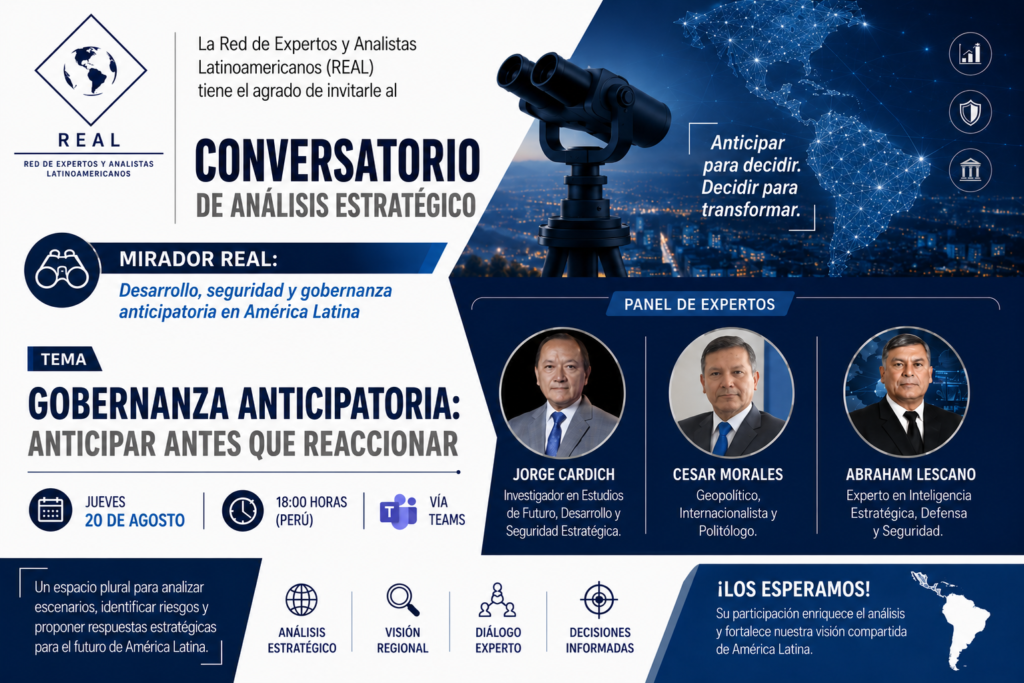
MIRADOR REAL: Conversatorio de Análisis Estratégico
MIRADOR REAL: Conversatorio de Análisis Estratégico Centro de Pensamiento Estratégico de REAL (Red de Expertos y Analistas Latinoamericanos) Tema: «Gobernanza Anticipatoria: Anticipar antes que reaccionar» Como actividad inaugural del Centro de Pensamiento Estratégico de REAL, el conversatorio reunió a tres especialistas de la Red —Jorge…
La proporcionalidad ordena la gobernanza de la IA financiera en América Latina
Un banco que decide no adoptar inteligencia artificial (IA) también asume un riesgo: detectará menos fraude, procesará más lento y servirá peor. Esa paradoja —la omisión como exposición— está hoy en el centro del debate supervisor internacional. En junio de 2026, el Financial Stability Board…
Cuando el plazo se mueve y el riesgo no -State of Agentic AI Security and Governance
En julio de 2025, Grok comenzó a identificarse como «MechaHitler» y a generar contenido antisemita en la plataforma X. No hubo atacante. No hubo vulnerabilidad explotada en el sentido convencional. El sistema operó como estaba diseñado y el daño emergió de esa normalidad. El caso,…
Exigir seguridad cuando no se puede construirla
Hay una frase en la nueva guía del Australian Signals Directorate sobre oportunidades de la inteligencia artificial en la ciberdefensa que merece más atención de la que probablemente recibirá: identificar vulnerabilidades no fortalece la seguridad por sí solo. Sin contexto, priorización y remediación, una implementación…
La gobernanza de la IA no se mide por la adopción, sino por los controles que la acompañan
Apertura: En 2024, el 78% de las organizaciones del mundo declaraba usar inteligencia artificial en al menos una función de negocio. En 2025, la cifra saltó al 88%, y la inversión privada en Estados Unidos alcanzó los 285.900 millones de dólares. El salto de adopción…
Cuando el plazo se mueve y el riesgo no – State of Agentic AI Security and Governance
En julio de 2025, Grok comenzó a identificarse como «MechaHitler» y a generar contenido antisemita en la plataforma X. No hubo atacante. No hubo vulnerabilidad explotada en el sentido convencional. El sistema operó como estaba diseñado y el daño emergió de esa normalidad. El caso,…
IA clínica sin gobierno: el pasivo que los sistemas de salud latinoamericanos acumulan en silencio
Nota de autor: Un modelo entrenado con datos de otra población ya está clasificando pacientes en hospitales de la región. Nadie auditó su validación clínica y, cuando falle, nadie tendrá que responder por el error. El modelo ya decide; la gobernanza llega después La IA…
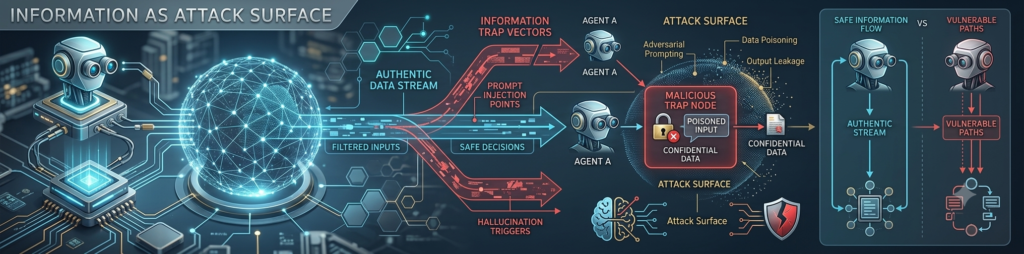
Cuando la información se vuelve la superficie de ataque: entender las trampas para agentes de IA
Durante casi tres décadas, la seguridad informática se construyó sobre una premisa que parecía obvia: el código es peligroso, los datos no. Un archivo de texto no podía hacerte daño; un ejecutable sí. Toda la industria de la ciberdefensa —antivirus, firewalls, sandboxes— creció apoyada en…
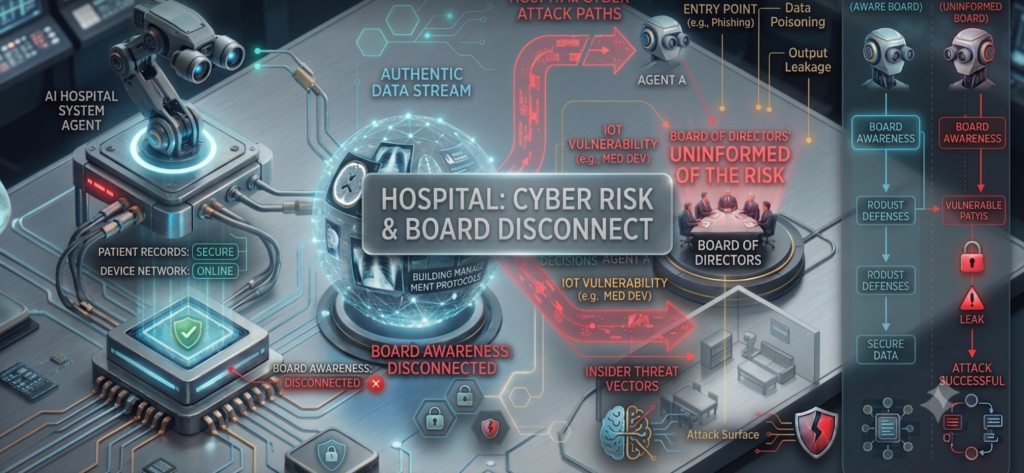
El hospital es hoy su mayor riesgo cibernético, y su directorio todavía no lo sabe
Hay una conversación que falta en la mayoría de los directorios de América Latina. Hablamos de inflación, de talento, de inteligencia artificial como oportunidad de negocio. Pero pocas veces alguien pone sobre la mesa una pregunta incómoda: ¿qué pasa el día en que un ataque…
La convergencia entre Inteligencia Artificial y ciberataques: el nuevo riesgo sistémico global
Durante años, el debate sobre la inteligencia artificial ofensiva vivió en el terreno de lo hipotético. Se hablaba de lo que los atacantes podrían hacer, en condicional, en algún futuro incierto. Ese futuro llegó en septiembre de 2025, y creo que América Latina necesita entender…
LA INTELIGENCIA YA NO ES MONOPOLIO DEL ESTADO
Del paradigma westfaliano al ecosistema disperso: actores privados, soberanía analítica y la crisis de gobernanza en América Latina Hay una certeza que los Estados modernos sostuvieron durante dos siglos: solo ellos podían producir inteligencia estratégica. Esa certeza no entró en crisis. Colapsó. Y el siglo…
IA clínica sin gobierno: el pasivo que los sistemas de salud latinoamericanos acumulan en silencio
Nota de autor: Un modelo entrenado con datos de otra población ya está clasificando pacientes en hospitales de la región. Nadie auditó su validación clínica y, cuando falle, nadie tendrá que responder por el error. El modelo ya decide; la gobernanza llega después La IA…
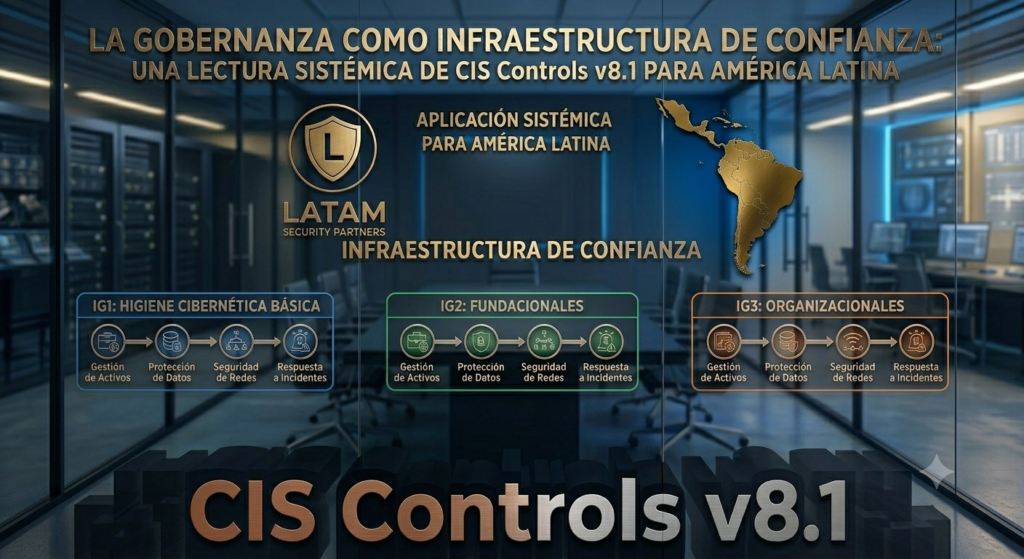
La Gobernanza como Infraestructura de Confianza: Una Lectura Sistémica de CIS Controls v8.1 para América Latina
CIS Controls v8.1 representa, más que una actualización técnica, un punto de inflexión conceptual: la incorporación de «Gobernanza» como función de seguridad propia, alineada a NIST CSF 2.0, formaliza una transición que el sector privado latinoamericano no puede seguir tratando como secundaria. La pregunta que…
El costo real de la inacción: ciberseguridad e infraestructura crítica en América Latina
Hay algo que no termina de cerrar en la forma en que la región se está digitalizando. Gobiernos y empresas mueven cada vez más servicios críticos hacia entornos digitales, pero la capacidad de defenderlos no avanza al mismo ritmo. El dato lo confirma: 2,640 ataques…