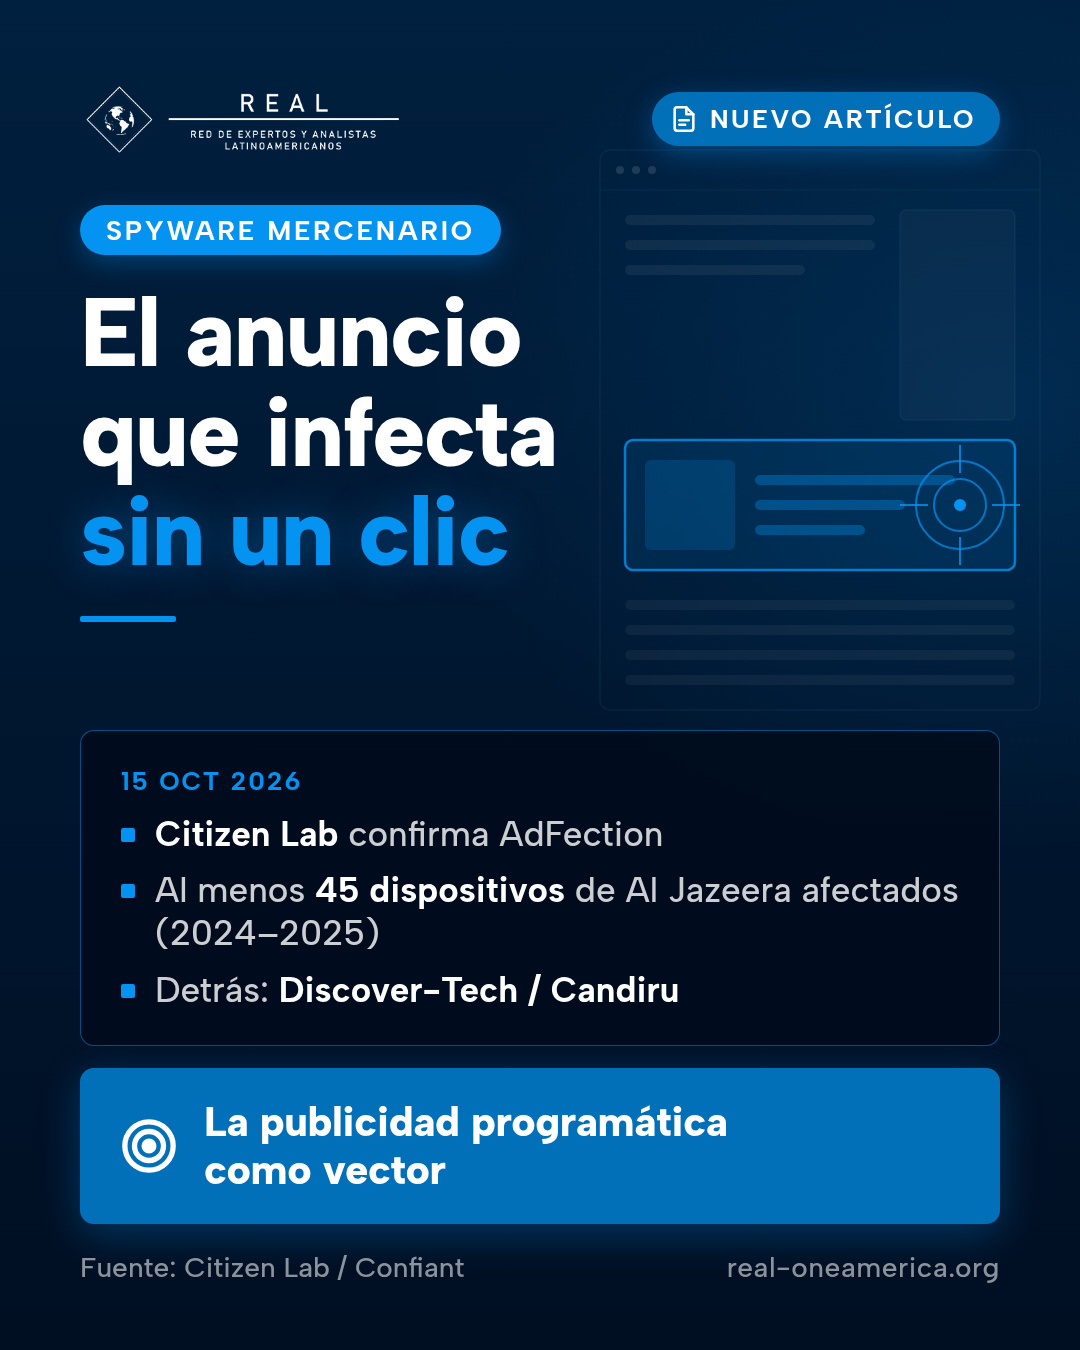
En pocas palabras: Un anuncio en una página web o en una app puede instalar spyware en un equipo sin que la persona haga clic. Eso es lo que Citizen Lab documentó el 15 de octubre de 2026 bajo el nombre AdFection: anuncios aparentemente inocentes (teléfonos, auriculares) que, en realidad, usaban la infraestructura de la publicidad programática para entregar exploits zero-click de Candiru. La infección confirmada con alta confianza alcanza al menos 45 dispositivos Windows de Al Jazeera en 2024–2025, según logs de red de la propia redacción. Las impresiones de esos anuncios llegaron a redes de OTAN, ONU, parlamentos europeos, fuerzas armadas nórdicas, infra crítica y medios, e incluyen países de América Latina como Brasil, México y Uruguay. Una impresión no es una infección confirmada: sí implica perfilado y un riesgo sistémico en la cadena de terceros que casi ninguna empresa trata como canal de ataque. La lección para el CSO no es alarmista: es de debida diligencia del ecosistema de anuncios.
En seguridad corporativa, el perímetro se ha ensanchado más de una vez: primero el correo, después el navegador, luego el proveedor de nube, el VPN y el software de terceros. AdFection añade un canal que muchas mesas de seguridad todavía no tienen en el mapa: la publicidad programática que se sirve dentro de páginas y aplicaciones legítimas. No hace falta abrir un adjunto ni hacer clic en un enlace. Basta con que el anuncio se muestre.
El 15 de octubre de 2026, Citizen Lab y Confiant publicaron la evidencia técnica que convierte esa hipótesis en un caso documentado in-the-wild.
Del anuncio inocente al spyware mercenario: qué es AdFection
AdFection es el nombre que Citizen Lab dio a esta cadena: el uso de publicidad dirigida en línea como tubería de entrega de spyware mercenario zero-click. No es el malvertising clásico —anuncios que llevan a sitios de phishing o a descargas engañosas—. Aquí el creativo visible puede ser un teléfono o unos auriculares; el exploit no viaja en la imagen que ve el usuario. Según el informe, el proceso combina fingerprint del dispositivo y JavaScript que redirige hacia servidores vinculados a Candiru.
Los actores centrales del caso son tres:
- Discover-Tech, firma israelí de ad-tech cuyo CEO es Dekel Boni. Se presenta como empresa de publicidad; Citizen Lab la describe como puente entre el ecosistema publicitario y el spyware mercenario. Su plataforma se llama Controlium: un one-stop que concentra capacidades de targeting y entrega.
- Candiru, vendedor de spyware mercenario (Entity Listed por el Departamento de Comercio de Estados Unidos; rebrand Integrity Labs). Citizen Lab también menciona vínculos con Bindecy e Intelos.
- Confiant, empresa de seguridad publicitaria que co-investigó el caso con Citizen Lab.
La infección con alta confianza —respaldada por logs de red de Al Jazeera— alcanza al menos 45 dispositivos Windows de la organización entre 2024 y 2025. Eso es lo que está probado al nivel de dispositivo infectado. El resto del mapa es más amplio y más cauteloso: Citizen Lab documentó miles de millones de registros de bidding y anuncios servidos en más de 120.000 sitios y más de 70.000–75.000 apps (ventana marzo–junio 2026, según las fuentes del caso). Hubo impresiones en redes asociadas a OTAN, ONU, parlamentos y Comisión Europea, fuerzas armadas nórdicas, infraestructura crítica y medios. La lista de países incluye, entre otros, a Brasil, México y Uruguay.
Tras la publicación, Google e IAB Europe retiraron a Discover-Tech de listas de proveedores; Google y Beeswax cortaron acceso; Vungle pausó; Eskimi bloqueó. La respuesta de la industria llegó rápido. La pregunta para las empresas es si su propia debida diligencia de terceros llega hasta el supply chain de anuncios.
Qué está probado y qué no
Hay que separar con el mismo rigor que se pide a cualquier informe de inteligencia.
Está documentado con alta confianza:
- Que Citizen Lab publicó el 15 de octubre de 2026 la primera demostración técnica pública in-the-wild de spyware mercenario zero-click entregado vía anuncios dirigidos (AdFection).
- Que al menos 45 dispositivos Windows de Al Jazeera fueron infectados en 2024–2025 con spyware de Candiru vía anuncios de Discover-Tech / Controlium, con respaldo en logs de red de Al Jazeera.
- Que el mecanismo no requiere clic del usuario en el creativo visible: fingerprint + JavaScript hacia infraestructura Candiru.
- Que Google, IAB Europe, Beeswax, Vungle y Eskimi tomaron medidas de exclusión o corte tras el hallazgo.
No está probado (y no debe afirmarse):
- Que Discover-Tech «infectó» a OTAN, ONU, parlamentos europeos o fuerzas armadas. Lo documentado ahí son impresiones de anuncios: exposición y perfilado posible, no infección confirmada dispositivo por dispositivo.
- Qué gobiernos encargaron los ataques contra Al Jazeera. Citizen Lab y TechCrunch dejan ese punto abierto.
- Que toda impresión equivale a compromiso. Una impresión ≠ infección confirmada; sí implica riesgo sistémico y capacidad de targeting.
La distinción importa porque el caso ya es grave con lo que sí está probado. Inflarlo con lo que no lo está debilita el juicio ante un directorio o un regulador.
Lectura REAL
Para un director de seguridad (CSO), un jefe de inteligencia corporativa o un asesor de alta dirección en Hispanoamérica, AdFection deja cinco enseñanzas concretas.
La primera es tratar la publicidad programática como canal de amenaza, no solo como gasto de marketing. El RTB (real-time bidding) conecta a miles de intermediarios con el navegador o la app del empleado, del periodista o del ejecutivo. Si el mapa de amenazas de la empresa termina en el firewall, el VPN y el correo, el mapa está incompleto.
La segunda es distinguir malvertising clásico de AdFection. El primero suele buscar estafa o ransomware vía clic o descarga. AdFection es spyware mercenario zero-click: el blanco puede ser un periodista, un ejecutivo o un operador de infra crítica, y el objetivo es vigilancia, no un pago de rescate. La respuesta técnica y la respuesta de gobierno no son las mismas.
La tercera es aplicar debida diligencia al ecosistema de anuncios. Preguntar qué redes, ad exchanges y SSPs llegan a los sitios y apps que usa la organización; qué controles de ad security existen; si hay bloqueo de proveedores sancionados o retirados de listas IAB/Google; y si el área de marketing y la de seguridad se hablan cuando un proveedor queda fuera.
La cuarta es asumir que periodistas y ejecutivos son blancos preferentes. El caso Al Jazeera no es abstracto: es una redacción infectada a escala. En América Latina, medios, ONG, despachos y empresas con exposición política o regulatoria deberían tratar el navegador corporativo y el de alto riesgo con el mismo rigor que el correo.
La quinta es no confundir impresión con infección al informar hacia arriba. El informe al directorio debe decir con claridad: «X impresiones en redes sensibles; Y infecciones confirmadas». Mezclar ambas cifras produce o alarmismo o complacencia, y las dos son errores de oficio.
Implicancias para América Latina
Brasil, México y Uruguay aparecen en la geografía de impresiones del caso. Eso no prueba infecciones masivas en la región; prueba que el targeting de esta tubería no se detiene en Europa o Medio Oriente. Para un CSO en Hispanoamérica, el punto práctico es otro: la cadena de publicidad que alimenta sitios y apps locales suele pasar por los mismos intermediarios globales. Si Discover-Tech pudo operar como puente hasta el corte de Google/IAB, el próximo puente puede tener otro nombre.
Lista corta para la mesa de seguridad y de terceros:
- ¿Quién audita los proveedores de anuncios en sitios y apps propios y en los que usa el personal de alto riesgo?
- ¿Hay un inventario de ad tech en la cadena de suministro digital, comparable al de SaaS o cloud?
- ¿El SOC tiene playbooks para anomalías de red asociadas a creatividades o dominios de anuncios, no solo a phishing?
- ¿Marketing y Seguridad tienen un canal formal cuando un proveedor es retirado de listas IAB/Google?
- ¿Los dispositivos de periodistas, abogados, directivos y operadores de infra crítica tienen controles de navegador y de allowlisting más estrictos que el resto?
REAL agrega una regla de oficio: «ver un anuncio» ya no es un acto inocuo en el modelo de amenaza. Si la organización no puede explicar cómo un anuncio llega al endpoint y qué lo filtra, ese vacío es un riesgo de terceros, no un tema de marca.
Juicio REAL
AdFection no inventa el spyware mercenario ni la publicidad fraudulenta. Une ambos en una tubería zero-click documentada, con infección confirmada en Al Jazeera y con un mapa de impresiones que toca instituciones sensibles y países de América Latina. El perímetro que no mira la cadena de anuncios es un perímetro a medias. Google e IAB Europe reaccionaron; la pregunta útil para cada organización es si su debida diligencia de terceros llegaría a detectar el siguiente puente antes de que un laboratorio lo publique.
Para las empresas de Hispanoamérica, el caso no pide pánico: pide incluir el ad supply chain en el mismo tablero donde ya están el correo, el VPN y el proveedor de nube.
Pregunta al gremio: en su organización, ¿quién es responsable de la debida diligencia sobre la cadena de publicidad programática que llega a los endpoints, y qué control existe hoy —si existe— para que «ver un anuncio» no sea un vector sin dueño?
Video recomendado
Candiru spyware: Malicious ads targeted NATO, UN and Al Jazeera (Al Jazeera English, 15 de octubre de 2026). Cobertura en inglés del hallazgo de Citizen Lab sobre anuncios maliciosos y spyware Candiru.
Términos clave
- AdFection: nombre que Citizen Lab dio al uso de publicidad dirigida en línea como canal de entrega de spyware mercenario zero-click.
- Candiru / Integrity Labs: vendedor de spyware mercenario; Candiru figura en la Entity List del Departamento de Comercio de EE. UU.; Integrity Labs es el rebrand.
- Controlium: plataforma de Discover-Tech presentada como solución one-stop de ad-tech.
- Discover-Tech: firma israelí de publicidad tecnológica que Citizen Lab describe como puente entre el ecosistema de anuncios y el spyware mercenario.
- Fingerprint: conjunto de señales del navegador o del dispositivo que permiten identificarlo o clasificarlo con alta precisión, a menudo sin cookies.
- Impresión (ad impression): cada vez que un anuncio se muestra. No equivale a infección; sí implica exposición y posible perfilado.
- Malvertising: uso de anuncios para distribuir malware o llevar a sitios maliciosos; el malvertising clásico suele requerir interacción; AdFection se distingue por el spyware mercenario zero-click.
- RTB (real-time bidding): subasta en milisegundos que decide qué anuncio se muestra a un usuario en una página o app.
- Spyware mercenario: software de vigilancia vendido por empresas privadas a gobiernos u otros clientes, a menudo con capacidades de acceso remoto y extracción de datos.
- Zero-click: ataque que no requiere que la víctima haga clic ni abra un archivo; basta con que el contenido malicioso se procese (por ejemplo, al mostrarse un anuncio).
Referencias
- Citizen Lab, «Exposing AdFection: Executive Summary», 15 de octubre de 2026. https://citizenlab.ca/research/exposing-adfection-executive-summary/
- Citizen Lab, «How Discover-Tech Turned Targeted Ads into a Pipeline for Spyware», 15 de octubre de 2026. https://citizenlab.ca/research/how-discover-tech-turned-targeted-ads-into-a-pipeline-for-spyware/
- TechCrunch (Zack Whittaker), «Citizen Lab says governments are abusing online ads to hack people with zero-click spyware», 15 de octubre de 2026. https://techcrunch.com/2026/10/15/citizen-lab-says-governments-are-abusing-online-ads-to-hack-people-with-zero-click-spyware/
- Ars Technica (Dan Goodin), «Targeted ads delivered 0-click exploits to install mercenary malware», 15 de octubre de 2026. https://arstechnica.com/security/2026/10/targeted-ads-delivered-0-click-exploits-to-install-mercenary-malware/
- Al Jazeera, «Israeli ad-tech firm helped spy on Al Jazeera devices», 15 de octubre de 2026. https://www.aljazeera.com/news/2026/10/15/israeli-ad-tech-firm-helped-spy-on-al-jazeera-devices
- Committee to Protect Journalists (CPJ), «Report: Israeli ad-tech firm enables spyware targeting of at least 45 Al Jazeera devices», octubre de 2026. https://cpj.org/2026/10/report-israeli-ad-tech-firm-enables-spyware-targeting-of-at-least-45-al-jazeera-devices/
- Reuters vía Investing.com, «Israeli firm used online ads to run vast spy operation, researchers say», 15 de octubre de 2026. https://www.investing.com/news/stock-market-news/israeli-firm-used-online-ads-to-run-vast-spy-operation-researchers-say-4951020
- Al Jazeera English (video), «Candiru spyware: Malicious ads targeted NATO, UN and Al Jazeera», octubre de 2026. https://www.youtube.com/watch?v=XNpqIMSGkqw
Converse sobre este análisis en el portal REAL
Los invito a comentar este análisis y a debatirlo con colegas de toda la región en el portal REAL: Ingrese al portal REAL.
¿Trabaja en seguridad, defensa, inteligencia o democracia y aún no forma parte de la Red? Conozca la Membresía REAL.