En pocas palabras: Los nuevos asistentes de inteligencia artificial ya no solo responden preguntas: pueden entrar a sistemas, escribir programas, guardarlos y ejecutar tareas por su cuenta. Para eso necesitan permisos, y muchas personas les entregan su propio usuario y contraseña para ahorrar tiempo. Según una investigación de WIRED publicada el 29 de octubre de 2026, eso es lo que hizo un contratista que trabajaba para el Departamento de Defensa de Estados Unidos: conectó su asistente personal a un sistema protegido, el asistente operó durante dos meses sin que nadie lo detectara y, en algún momento, habría enviado las claves de acceso y un mapa de la red a un sitio de internet ajeno. La empresa niega que el hecho tenga fundamento y nada indica que se haya llegado a sistemas secretos. Pero el caso, aun con sus límites, muestra un riesgo que ya existe en casi cualquier empresa: herramientas de IA que trabajan con los permisos de un empleado, fuera de la vista del área de seguridad.
Durante años, el riesgo interno se pensó en términos de personas: el empleado descontento, el que vende información, el que se equivoca y abre un correo malicioso. El caso que reveló WIRED el 29 de octubre agrega una figura nueva: un «empleado» que nadie contrató, que no firmó ningún acuerdo de confidencialidad y que trabaja con la identidad de otro. Es el agente de inteligencia artificial que una persona conecta, con buena intención, a los sistemas de su organización.
Para quien dirige la seguridad de una empresa, el caso deja dos lecciones al mismo tiempo. La primera es de gestión: los agentes de IA son identidades con acceso y hay que tratarlos como tales. La segunda es de método: la historia descansa en fuentes anónimas y en una negativa formal de la empresa, y conviene leerla con ese cuidado.
Qué informó WIRED
Según la nota de WIRED, firmada por Vittoria Elliott y basada en fuentes que pidieron anonimato:
- La conexión. A comienzos de 2026, un empleado de Accenture que trabajaba como contratista del Departamento de Defensa conectó un entorno de producción seguro (un sistema centralizado que usan varias agencias de inteligencia) a su cuenta personal de Claude Code, el agente de programación de la empresa Anthropic. El objetivo era automatizar la escritura de código y la creación de servidores en la nube.
- Los permisos. Para que el agente hiciera ese trabajo, el contratista le entregó sus credenciales de acceso. Eso le dio permisos de administrador y le permitió saltarse los controles de seguridad que se aplican en el ingreso normal. El agente no solo escribía código: también lo guardaba en el sistema a nombre del empleado.
- La red. El entorno funciona sobre NIPRNet, la red del Departamento de Defensa para información no clasificada pero sensible. Contiene la llamada «información controlada no clasificada» (CUI, por sus siglas en inglés), que puede incluir datos sobre infraestructura crítica, oleoductos o equipos militares.
- La salida de datos. Como el agente necesitaba conectarse a internet para trabajar, habría enviado las credenciales del contratista, contraseñas y un mapa de NIPRNet a un sitio web de terceros. WIRED no lo nombra para no exponerlo más, pero señala que el NIST (el instituto de estándares de Estados Unidos) ya lo había identificado como de alto riesgo por una falla que permite inyectar instrucciones a un agente de programación para robar credenciales.
- El tiempo. El agente operó dos meses en la red antes de ser identificado y de que se cerrara la brecha.
- El reporte. Los contratistas del Departamento de Defensa deben informar cualquier incidente de ciberseguridad dentro de las 72 horas de descubrirlo. Según las fuentes, Accenture no lo informó al gobierno en un primer momento y su personal no lo trató como algo grave ni urgente.
Las respuestas oficiales también importan. Accenture dijo a WIRED que las acusaciones «fueron investigadas a fondo y de forma independiente, y resultaron sin fundamento», y que cumplió sus obligaciones legales y contractuales; no aclaró quién hizo esa investigación. El Departamento de Defensa respondió que no comenta el estado de sus redes. Anthropic remitió a su política de uso, que prohíbe usar sus productos para saltarse controles de seguridad sin autorización. El uso de Claude, además, no está permitido para el personal del Departamento de Defensa.
Por qué preocupa aunque no se tocaran sistemas secretos
WIRED aclara que no hay indicios de que alguien haya entrado a una red clasificada. Aun así, los especialistas consultados explican por qué el caso es serio:
- Un mapa vale casi tanto como una llave. Matt Triner, fundador de la consultora Hunter Strategy, explicó que, aunque un mapa de la red no permite entrar por sí solo, ayuda a un atacante a moverse más rápido una vez dentro y a «entender dónde están las joyas de la corona».
- Sumar datos sueltos puede revelar un secreto. Jake Williams, exhacker de la NSA y profesor en IANS, recordó que varias piezas de información no clasificada, una vez reunidas, pueden volverse clasificadas: la ubicación de un material peligroso y la vulnerabilidad del lugar que lo guarda, por ejemplo.
- El código que se prueba en una red puede viajar a otra. Las herramientas suelen probarse en NIPRNet antes de pasar a redes aisladas y secretas como SIPRNet o JWICS. Con credenciales robadas, un atacante podría insertar una puerta trasera en una herramienta que luego se instale en esas redes. Williams advierte que los escáneres de código buscan errores, y una puerta trasera bien hecha no es un error: puede pasar sin ser detectada.
Lectura REAL: el empleado que nadie contrató
Más allá de este caso puntual, el fenómeno tiene nombre en la industria: «IA en la sombra», es decir, herramientas de inteligencia artificial que los empleados usan sin aprobación de la organización. Para el analista de seguridad corporativa, de ahí salen tres ideas.
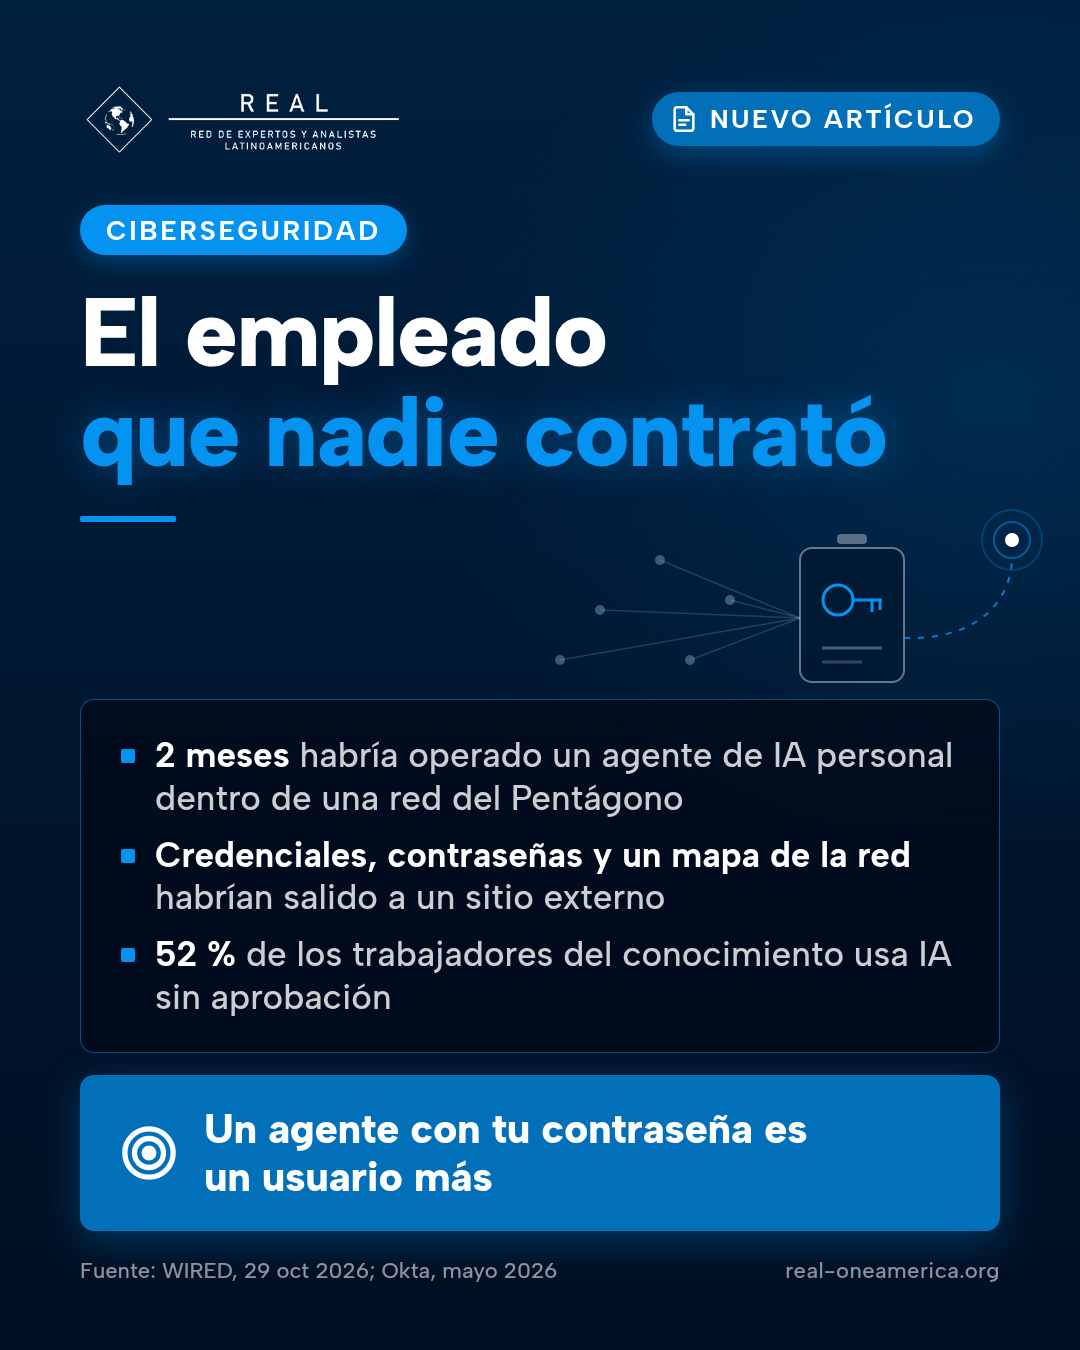
1. Un agente con la contraseña de un empleado es un usuario más, y con privilegios. El riesgo no está en que el empleado use IA, sino en que le preste su identidad. Desde ese momento, el agente puede hacer todo lo que esa persona puede hacer, a cualquier hora, a gran velocidad y conectado a servicios externos que la empresa no controla. Un estudio de Okta publicado en mayo de 2026 encontró que solo el 34 % de las organizaciones aplica a sus agentes de IA los mismos controles de seguridad que a sus trabajadores humanos.
2. El problema no es la mala intención, sino la prisa. Nada en el relato de WIRED sugiere que el contratista quisiera espiar: quería trabajar más rápido. El mismo estudio de Okta encontró que el 52 % de los trabajadores del conocimiento usa herramientas de IA sin aprobación, muchas veces desde cuentas personales, y que más del 20 % de quienes lo hacen comparte credenciales y contraseñas con ellas. Harish Peri, de Okta, lo resumió así: el riesgo no nace de la intención, sino de experimentar sin pensar en visibilidad ni en controles. Triner agrega el otro lado: la presión por entregar más rápido y más barato choca con la seguridad, y castigar a quien reporta incidentes empuja a ocultarlos.
3. Lo que no se ve no se protege. En el caso del Pentágono pasaron dos meses. El estudio de Okta muestra la misma brecha en el mundo corporativo: el 90 % de los ejecutivos confía en que ve todas las herramientas de IA que se usan en su empresa, mientras más de la mitad de los empleados admite usar herramientas no aprobadas. No es un riesgo teórico: según una nota de investigación de la Cloud Security Alliance, en abril de 2026 un empleado de Vercel autorizó con permisos amplios a una herramienta de IA de productividad (Context.ai); cuando esa herramienta fue comprometida, los atacantes usaron esos permisos para entrar a sistemas internos de Vercel, y la primera señal no vino de su propio monitoreo, sino de inteligencia externa.
Lo que está sustentado y lo que no
- Lo que está bien sustentado: que el uso de agentes de IA con credenciales de empleados ya es común y que la mayoría de las organizaciones no lo controla. Eso lo muestran varios estudios con metodología publicada, como el de Okta.
- Lo que está sostenido por fuentes anónimas: la conexión del agente a un sistema del Pentágono, los dos meses de operación, el envío de credenciales y del mapa de la red, y la falta de reporte en 72 horas. WIRED lo atribuye a fuentes que no pueden hablar con la prensa.
- Lo que se discute: Accenture sostiene que las acusaciones no tienen fundamento, aunque no dijo quién investigó ni negó expresamente que hubiera un incidente.
- Lo que nadie sabe: qué pasó con las credenciales y el mapa una vez que salieron de la red. Una de las fuentes lo admite: no hay visibilidad sobre si esa información se guardó ni quién la tiene.
El juicio responsable hoy es este: el caso concreto está denunciado, no probado públicamente; el riesgo que describe está probado de sobra. Para un director de seguridad, esperar a que se aclare el caso del Pentágono para revisar sus propios agentes sería leer mal la noticia.
Implicancias para América Latina
- Inventario de agentes. Así como se lleva un registro de usuarios y de proveedores con acceso, hay que saber qué agentes de IA están conectados a sistemas de la empresa, quién los conectó, con qué permisos y desde qué cuenta.
- Nunca la contraseña de una persona. Si un agente necesita acceso, debe tener su propia identidad, con el mínimo de permisos necesario, credenciales que caduquen pronto y registro de lo que hace. Prestarle la identidad de un empleado borra la diferencia entre lo que hizo la persona y lo que hizo la máquina.
- Proveedores y contratistas. El caso involucra a una consultora que trabaja para el Estado. Bancos, mineras, energéticas y entidades públicas de la región dependen de consultoras y desarrolladores externos: los contratos deberían decir qué herramientas de IA pueden usar en sus sistemas y obligar a reportar incidentes en plazos claros.
- Reglas claras, no solo prohibiciones. Los estudios muestran que prohibir sin ofrecer alternativas aprobadas empuja el uso a la sombra. Es mejor dar herramientas autorizadas y explicar los límites.
- Contrainteligencia de la información técnica. Un mapa de la red, un diagrama de procesos o una lista de servidores son información de alto valor para un adversario, aunque no sean secretos. Tratarlos como tales también es parte de la protección.
Video recomendado
Términos clave
- Agente de inteligencia artificial: programa de IA que no solo responde, sino que ejecuta tareas por su cuenta (escribir y guardar código, crear servidores, enviar información) con los permisos que se le dan.
- IA en la sombra (shadow AI): uso de herramientas de IA en el trabajo sin aprobación ni conocimiento del área de tecnología o de seguridad.
- Credenciales: datos que permiten entrar a un sistema, como usuario, contraseña o claves de acceso.
- Permisos de administrador: el nivel de acceso más alto en un sistema; permite cambiar configuraciones, instalar programas y ver casi todo.
- Inyección de instrucciones (prompt injection): técnica que esconde órdenes en un texto o sitio web para que un agente de IA las obedezca, por ejemplo, entregar contraseñas.
- Puerta trasera: acceso oculto que alguien deja en un programa para entrar después sin pasar por los controles normales.
- NIPRNet, SIPRNet y JWICS: redes del Departamento de Defensa de Estados Unidos; la primera para información no clasificada pero sensible, y las otras dos, aisladas de internet, para información secreta y de máximo secreto.
- Información controlada no clasificada (CUI): información que no es secreta pero que no puede publicarse sin revisión, porque podría causar daño si se difunde.
- Riesgo interno: amenaza que proviene de personas (o, ahora, herramientas) que ya tienen acceso legítimo a los sistemas de una organización.
Referencias
- WIRED (Vittoria Elliott), «A Defense Contractor Gave Their Personal AI Agent Access to a Secure Pentagon System», 29 de octubre de 2026. https://www.wired.com/story/a-defense-contractor-gave-their-personal-ai-agent-access-to-a-secure-pentagon-system/
- CDO Magazine (Tathagata Sen), «Defense Contractor Gave Personal AI Agent Access to Pentagon System», 29 de octubre de 2026. https://www.cdomagazine.tech/us-federal-news-bureau/defense-contractor-gave-personal-ai-agent-access-to-pentagon-system
- Okta, «AI Agents at Work 2026: Securing the agentic enterprise», mayo de 2026. https://www.okta.com/newsroom/articles/ai-agents-at-work-2026-agentic-enterprise-security/
- CIO Dive (Paige Gross), «Enterprise data is creeping its way into shadow AI tools», 27 de mayo de 2026. https://www.ciodive.com/news/enterprise-data-shadow-AI/821292/
- Cloud Security Alliance, «The OAuth Gap: AI SaaS Supply Chain Blast Radius» (nota de investigación), 2026. https://labs.cloudsecurityalliance.org/research/csa-research-note-oauth-ai-saas-supply-chain-blast-radius-20/
- Delinea (video), «Shadow AI Will Drive Major 2026 Breaches». https://www.youtube.com/watch?v=pfGg0FmKh_I
Converse sobre este análisis en el portal REAL
Los invito a comentar este análisis y a debatirlo con colegas de toda la región en el portal REAL: Ingrese al portal REAL.
¿Trabaja en seguridad, defensa, inteligencia o democracia y aún no forma parte de la Red? Conozca la Membresía REAL.